
오픈클로 엔터프라이즈(OpenClaw Enterprise) 추천·후기 — 오픈AI·레드햇·엔비디아가 함께 만든 기업용 에이전트 관리 플랫폼, 솔직 정리 (2026.9.29 발표)
 OpenClaw 재단 공식 블로그(openclaw.ai/blog/openclaw-enterprise)가 2026년 9월 29일 공개한 OpenClaw Enterprise 발표 대표 이미지 (출처: openclaw.ai 공식 블로그)
요즘 저처럼 “에이전트는 쓰고 싶은데 회사가 못 쓰게 막는” 분들, 이번 소식 반갑습니다
저는 오픈소스 AI 에이전트를 업무 자동화 파이프라인에 얹어서 매일 굴리고 있습니다. 텔레그램으로 일을 시키고, 크론잡으로 정해진 시간에 알아서 돌게 하고, 스킬을 붙여서 반복 업무를 줄이는 식이죠. 개인 프로젝트에서는 이게 참 잘 돌아갑니다. 문제는 회사입니다.
솔직히 말하면, 제가 아는 대부분의 조직에서 AI 에이전트 이야기를 꺼내면 돌아오는 답은 한 가지입니다. “강력한 건 알겠는데, 사내망에 그거 깔면 누가 책임지나?” 그래서 IT 부서의 기본값이 아예 “에이전트 플랫폼은 금지” 가 되어버린 경우가 많죠. 성능이 부족해서가 아니라, 공통된 보안·거버넌스 표준이 없어서 못 쓰는 겁니다.
그런데 2026년 9월 29일, 이 벽을 정면으로 두드리는 소식이 나왔습니다. 오픈클로 재단이 OpenClaw Enterprise(OCE) 를 공개한 겁니다. 심지어 오픈AI에서 시작해 재단에 기증된 프로젝트이고, 레드햇과 엔비디아가 공동 개발에 참여했습니다. “그 큰 회사들이 오픈소스 에이전트의 기업용 표준을 같이 만든다”는 것 자체가, 저 같은 실사용자 입장에서는 판이 바뀌는 신호로 들렸습니다.
📌 한줄 요약: 2026년 9월 29일, 오픈클로 재단이 OpenClaw Enterprise(OCE) 를 발표했습니다. 한마디로 “에이전트를 위한 쿠버네티스” 를 표방하는 오픈소스·벤더중립(vendor neutral) 기업용 에이전트 관리 플랫폼입니다. 오픈AI에서 시작해 재단에 기증됐고, 레드햇·엔비디아와 공동 개발했으며, 정식 1.0 릴리스 이전 단계부터 코드를 통째로 공개했습니다. MIT 라이선스에 모든 조직이 영구 무료로 쓸 수 있고, 도커 컴포즈나 쿠버네티스로 셀프호스팅합니다. 멀티테넌시·강한 보안 경계(하드 바운더리)·세밀한 권한·거버넌스·감사를 담은 게 핵심입니다. 이미 레드햇과 오픈AI 내부에서 파일럿으로 돌리고 있다고 합니다.
이 글을 읽으면 알 수 있는 것
- OpenClaw Enterprise(OCE)가 정확히 무엇이고, 기존 OpenClaw와 어떻게 다른지
- 누가 만들었고(오픈AI → 재단 기증, 레드햇·엔비디아 공동 개발) 왜 지금 나왔는지
- 핵심 기능(컨트롤 플레인 OCC, 멀티테넌시, 샌드박스, 거버넌스)을 쉽게 풀어서
- 실제로 셀프호스팅하려면 무엇이 필요한지(도커·쿠버네티스·k3d 등)
- 제가 저장소와 공식 문서를 직접 확인하며 느낀 솔직한 장점과 아쉬운 점
- 도입 전에 체크해야 할 팁(라이선스·비용·지금 써도 되는지)
OpenClaw Enterprise, 대체 뭐가 나온 건가
 OCE 공식 저장소(github.com/openclaw/openclaw-enterprise) — 소개 문구 그대로 “The Enterprise-grade Control Plane for modern agentic workloads” (출처: GitHub 공식 저장소)
공식 블로그의 표현을 그대로 옮기면 이렇습니다. OCE는 “민감한 환경에서 상시 동작하는(persistent) 에이전트를 관리하기 위한, 오픈소스·벤더중립 플랫폼” 입니다. 저장소 첫 줄은 더 직관적입니다. “에이전트를 위한 쿠버네티스(Kubernetes for agents)라고 생각하라.”
여기서 중요한 배경이 있습니다. 오픈클로가 처음 나왔을 때는 “좋은 모델 + 에이전트에 최적화된 하네스”의 가능성을 보여줬지만, 정작 상시 동작하는 에이전트의 실제 배포는 여전히 제한적이었습니다. 조직들이 입을 모아 하는 말은 하나였죠. “더 강한 공통 보안·안전·거버넌스 표준이 있어야 도입한다.” 그 결과가 앞서 말한 “IT 기본값 = 에이전트 금지” 입니다.
그래서 OCE의 목표가 명확합니다. “에이전트의 능력을 깎지 않으면서(without nerfing their capabilities), 기업 환경에서 안전하게 배포하려면 어떻게 해야 하는가.” 성능을 포기하지 않고 통제를 얹는 것, 이게 이 프로젝트의 한 문장 요약입니다.
그리고 이건 특정 회사 제품이 아닙니다. 블로그에 따르면 OCE는 처음엔 오픈AI에서 시작했고, 오픈클로 재단에 기증되어 독립 프로젝트가 된 뒤, 레드햇과 엔비디아가 협업해 더 발전시킨 결과물입니다. 공식표현대로 “당신의 인프라에서 돌아가고, 어떤 조직에게도 영구히 무료” 입니다. 개인적으로 이 대목이 이번 발표에서 가장 상징적이라고 봤습니다.
핵심 기능 — “에이전트용 컨트롤 플레인”을 뜯어보니
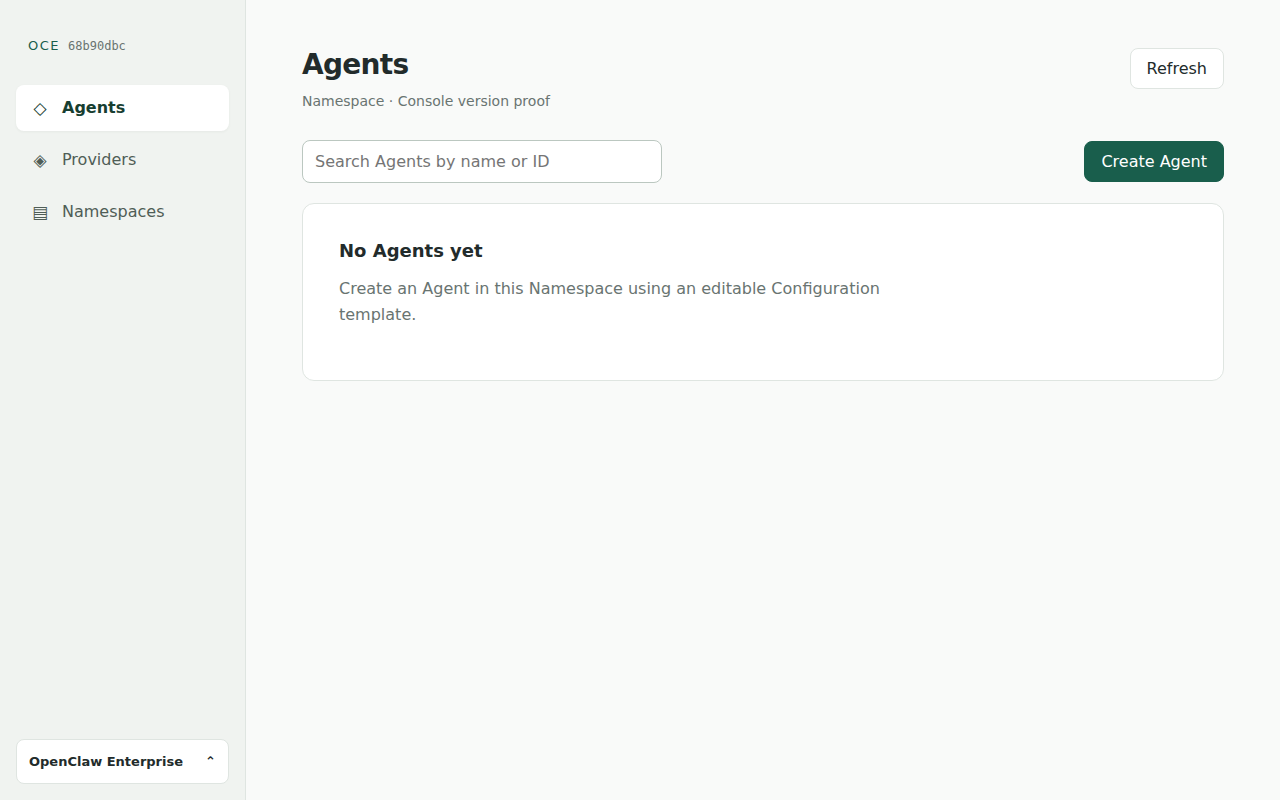 OCE 공식 문서에 실린 OpenClaw 컨트롤 플레인(OCC) 콘솔 화면 — 에이전트·버전·런타임을 한 화면에서 관리한다 (출처: openclaw/openclaw-enterprise 공식 저장소 docs)
저는 공식 저장소와 문서를 직접 열어서 구조를 확인했습니다. 제가 이해한 핵심은 이렇습니다.
| 구분 | 내용 |
|---|---|
| 구성 | OpenClaw Control Plane(OCC) — 에이전트를 배포·관리하는 컨트롤 플레인 |
| 관리 단위 | 에이전트(Agent) + 리비전(Revision) — 버전 단위로 관리·롤백 |
| 보안 | 신뢰/비신뢰 워크로드 간 강한 경계(하드 바운더리) + 샌드박싱 |
| 거버넌스 | 세밀한 권한(fine-grained permissions) + 생애주기 감사·추적 |
| 확장성 | 멀티테넌시와 표준화된 에이전트 프리미티브 |
| 유연성 | 하네스·모델·샌드박스를 서드파티/사내 구현으로 교체 가능 |
| 운영 | 도커 컴포즈(로컬) ~ 쿠버네티스(사내 클러스터) 배포 |
한마디로 “모델·하네스·샌드박스를 내 마음대로 갈아 끼우면서, 그 위에 보안과 거버넌스를 한 겹 씌우는 관리 레이어” 입니다. 블로그는 보안을 “OCE의 최우선 초점”이라고 못 박았고, 특히 “LLM 기반 리뷰” 와 샌드박싱, 하드 바운더리를 결합한다고 설명했습니다. 참고로 조만간 이 보호 장치들이 실제로 어떻게 맞물리는지 보여주는 레퍼런스 아키텍처도 공개하겠다고 예고했습니다.
실제 사용감 — 저장소와 문서를 직접 열어보니
솔직히 저는 OCE를 아직 사내에 배포해 본 건 아닙니다. 그건 제가 회사 IT 승인을 받아야 하는 문제니까요. 대신 공식 저장소와 문서를 직접 뜯어보며 “이걸 우리 팀에 얹으면 어떻게 돌아가겠나”를 확인했습니다. 그 과정에서 눈에 들어온 것들입니다.
- 설치 난이도: 로컬은
pnpm으로 CLI를 빌드하고occ dev up한 줄로 컨트롤 플레인 프리뷰를 띄웁니다. 다만 에이전트를 실제로 배포하려면 쿠버네티스 프로필이 필요하고, 그러려면 도커(또는 Podman), k3d, kubectl, Helm, Bash, Python 3, Go, Node.js 24+, pnpm 이 깔려 있어야 합니다. 즉 “개발자 친화적이지만, 아무나 클릭 한 번에 되는 물건은 아니다” 가 솔직한 인상입니다. - 첫 에이전트: 로컬 셋업 후 첫 에이전트를 배포하고 모델 요청을 보내려면 오픈AI API 키가 필요합니다. 기본 모델이나 별도 지정 모델에 접근 권한이 있는 키여야 했습니다.
- 성숙도: 저장소는 2026년 8월 말 생성되어 9월 30일까지 활발히 커밋되고 있었고(푸시 타임스탬프 기준), 스타 수는 아직 적은 초기 프로젝트였습니다. 동시에 오픈 이슈가 100개 안팎이라, 지금은 “완성품”이라기보다 “빠르게 다듬어지는 파일럿 단계” 로 보는 게 맞습니다.
- 실증 사례: 블로그에는 오픈AI 내부에서
Androidclaw라는 사내 에이전트가 코드베이스·플러그인 전체 접근 권한으로 돌아가며, 빌드가 깨지면 PR을 찾아 고치고, 버그 리포트에 30초 만에 SEV 링크로 답한다는 사례가 실려 있었습니다. 이건 상당히 구체적인 실사용 증거입니다.
 OCE 공식 마스코트 — “메카 슈트를 입은 오픈클로”(OpenClaw in a mech suit). 저장소 docs/assets의 공식 자산 (출처: openclaw/openclaw-enterprise 공식 저장소)
장점 — 이게 진짜 반가운 이유
- “금지”당하던 에이전트가 사내에 들어갈 명분이 생겼습니다. 그동안 기업 도입의 걸림돌은 기능이 아니라 거버넌스 부재였습니다. OCE는 그 지점을 정면으로 겨냥합니다.
- 벤더 중립 + 오픈소스라 락인이 없습니다. 특정 클라우드나 벤더에 묶이지 않고, 하네스·모델·샌드박스를 갈아 끼울 수 있습니다. “우리는 우리 인프라에서 돈다”는 원칙이 코드로 박혀 있습니다.
- 비용이 명확합니다. MIT 라이선스에 모든 조직 영구 무료. 라이선스 비용 협상이나 좌석(seat) 과금 걱정 없이 파일럿을 시작할 수 있는 건 실무자에게 큰 장점입니다.
- 큰 이름들의 공동 개발이라는 안정감. 오픈AI에서 시작해 재단에 기증되고, 레드햇·엔비디아가 붙었습니다. 개인이 만든 유행 프로젝트가 표준화 트랙으로 넘어가는 모양새입니다.
- 기존 OpenClaw 자산을 버리지 않습니다. OCE는 오픈클로가 세운 토대 위에 얹히는 구조라, 개인용으로 익힌 스킬·워크플로 감각을 기업 환경으로 이어갈 수 있습니다.
단점 — 솔직히 아쉬운 점
- 아직 1.0이 아닙니다. OCE는 “1.0 이전 단계부터 오픈으로 개발 중” 이고, 지금은 “내부 파일럿 워크로드” 수준이라고 공식적으로 밝혔습니다. 미션 크리티컬 업무에 바로 투입할 물건은 아닙니다.
- 요구 스택이 가볍지 않습니다. 쿠버네티스, k3d, Helm, Go, Node.js 24+까지 필요합니다. 에이전트를 진짜 배포하려면 플랫폼 엔지니어링 역량이 어느 정도 필요합니다. 개인 유저가 노트북에서 “일단 켜보기”와는 결이 다릅니다.
- 문서·레퍼런스 아키텍처가 아직 오는 중입니다. 보안 설계가 핵심인 제품인데, 이를 실제로 어떻게 조합하는지 보여주는 레퍼런스 아키텍처는 “앞으로 몇 주 안” 예고 상태입니다. 도입 검토 단계라면 이 문서가 나오는 시점을 기다리는 게 낫습니다.
- 초기 프로젝트의 숙명. 오픈 이슈가 100개 안팎이고 스타 수도 아직 적습니다. 커뮤니티가 붙어 안정화되는 속도를 지켜봐야 합니다.
- 모델 비용은 별도입니다. 플랫폼은 무료지만, 에이전트가 쓰는 모델 API 비용은 여러분 몫입니다. 첫 에이전트 예제도 오픈AI 키를 요구합니다.
도입 팁 — 지금 사내에 들여놓는다면
- 1단계(오늘): “금지”를 “파일럿”으로 바꾸는 카드로 쓰세요. 보안팀 설득용으로는 “MIT·벤더중립·셀프호스팅·감사 기능” 세 가지가 가장 강력합니다.
- 2단계: 로컬에서 먼저 맛보세요. 도커만 있으면
pnpm cli:build→./bin/occ dev up으로 컨트롤 플레인 프리뷰를 띄울 수 있습니다. 다만 이 프리뷰는 에이전트 배포는 안 되는 미리보기라는 점을 기억하세요. - 3단계: 진짜 배포는 쿠버네티스 프로필로. k3d·kubectl·Helm을 준비하고, 모델용 API 키를 미리 발급받으세요.
- 비용 팁: 플랫폼 라이선스는 0원입니다. 대신 모델 토큰 비용을 예산에 넣어두세요. 또 1.0과 레퍼런스 아키텍처 공개 시점을 캘린더에 걸어두면, 도입 승인 타이밍을 잡기 좋습니다.
마무리 — 비용 걱정 없이 사내 에이전트를 시작하고 싶은 분께
 OpenClaw 재단 저작물 — 오픈소스·벤더중립을 표방하는 오픈클로의 정체성 (출처: openclaw.ai 공식 로고)
정리하면 이렇습니다. 요즘 저처럼 “에이전트는 쓰고 싶은데, 회사 보안팀이 못 넘게 막는” 상황에 놓인 분들, 그리고 “우리 인프라에서 안전하게 돌아가는 상시 에이전트” 를 원하시는 분들께 OpenClaw Enterprise는 지금 시점에서 가장 설득력 있는 선택지입니다. 라이선스 비용 없이, 벤더에 묶이지 않고, 감사와 권한 통제까지 얹을 수 있다는 건 실무자 입장에서 정말 큰 차이니까요.
물론 아직 1.0이 아니고, 요구 스택도 만만치 않습니다. 그래서 저는 이렇게 권합니다. 지금은 개인/개발 환경에서 “가능성 검증”만 해두고, 1.0과 레퍼런스 아키텍처가 나오는 시점에 사내 파일럿으로 넘어가는 것. 이 순서가 가장 안전하고 효율적입니다.
가성비 좋은, 아니 “가성비 좋은 게 아니라 원래 무료인” 기업용 에이전트 플랫폼 찾는 분들께 이번 발표를 추천합니다. 도입 검토하시는 분들은 공식 저장소의 문서부터 한 번 훑어보시길 권합니다.
참고 자료
- OpenClaw 공식 블로그 — OpenClaw Enterprise 발표 (2026.9.29): https://openclaw.ai/blog/openclaw-enterprise
- OCE 공식 저장소 (MIT License, Copyright (c) 2026 OpenAI): https://github.com/openclaw/openclaw-enterprise
- OCE 공식 문서(Getting Started / Kubernetes Setup): 저장소 내
docs/디렉터리
이미지 출처: OpenClaw 공식 블로그·공식 GitHub 저장소(openclaw/openclaw-enterprise) 공개 자산. 본문의 제품 정보는 2026년 9월 30일 공개 자료 기준이며, 세부 내용은 이후 변경될 수 있습니다.