
Hermes Agent가 해킹 캠페인에 쓰였다 — 오픈소스 AI 에이전트 3종으로 27개사 침투·카드 60만건 유출 (2026.9.25 보안 이슈)
요즘 저처럼 Hermes Agent를 매일 돌리시는 분들, 이 소식은 그냥 넘기기 어려울 겁니다
저는 Hermes Agent를 업무 자동화 파이프라인에 얹어서 매일 쓰고 있습니다. 텔레그램으로 작업 시키고, 크론잡으로 정해진 시간에 알아서 돌게 해두고, 스킬을 붙여서 반복 업무를 줄이는 식이죠. 그러다 보니 요즘 AI 에이전트 보안 이슈를 볼 때마다 “내 설정은 괜찮은가”를 한 번씩 되짚게 됩니다.
그런데 이번 주에 나온 소식은 좀 결이 다릅니다. 2026년 9월 25일, 보안 매체 The Register가 “공격자가 오픈소스 AI 에이전트 3종을 이용해 포춘 500 호텔 기업과 미국 주요 항공사를 포함한 27개 조직에 침투했다”는 내용을 보도했습니다. 그리고 그 에이전트 3종 중 하나가 바로 Hermes입니다. 제가 쓰는 그 Hermes입니다.
처음엔 “설마” 싶었는데, BleepingComputer·HackRead·TechRadar까지 같은 내용을 다뤘고 위협 인텔리전스 업체 Gambit의 분석 보고서가 출처라서 그냥 흘려보기 어려웠습니다. 그래서 제가 확인한 내용을 사용자 입장에서 정리해봤습니다.
 Hermes Agent 공식 홈페이지(hermes-agent.nousresearch.com) 랜딩 이미지 — 출처: Nous Research 공식 사이트
무슨 일이 있었던 건가
정리하면 이렇습니다.
- 공격자는 Strix, Cairn, Hermes 세 개의 오픈소스 AI 에이전트(하네스)를 조합해서 돌렸습니다. Strix는 오픈소스 침투 테스트 도구라 원래 모의해킹용으로 나온 물건이고, 여기에 범용 자율 에이전트인 Hermes를 붙여 실제 공격을 자동화한 구조입니다.
- 침해 규모는 최소 27개 조직입니다. 피해 기업에는 포춘 500 호텔·리조트 기업, 미국 주요 항공사, 대형 산업용 자재 유통사 등이 포함됐습니다.
- 정찰·침투·권한 상승·유출까지 대부분 사람이 개입하지 않는 형태로 진행됐습니다. 9월 10일~15일 닷새 동안에만 105회의 공격 웨이브가 돌았다고 합니다.
- 유출된 결제 카드 정보는 60만건 이상이고, 최소 119개 웹사이트에 카드 스키머(결제 페이지에 몰래 심는 정보 탈취 스크립트)가 심겼습니다.
- 비용이 충격적입니다. OpenRouter 로그 분석 기준으로 공격 대상 한 곳당 3.13달러~79.31달러, 평균 25달러 수준이었고, 캠페인 전체 비용은 8,000달러 남짓으로 추정됩니다.
왜 이게 Hermes 사용자에게 ‘이슈급’인가
솔직히 말하면, 이건 Hermes Agent 자체에 새로운 취약점이 생겼다는 뉴스가 아닙니다. Hermes가 원래 잘 하는 일 — 파일 읽고, 명령 실행하고, 브라우저로 사이트를 훑고, 여러 단계 작업을 승인 없이도 이어가는 것 — 을 공격자가 그대로 써먹은 사건입니다. 오픈소스라서 누구나 설치할 수 있다는 장점이, 공격자에게도 똑같이 열려 있었다는 뜻이죠.
저처럼 업무 자동화 목적으로 돌리는 사람 입장에서 무서운 지점은 세 가지입니다.
첫째, 승인 게이트를 끄는 순간 위험이 급격히 커집니다. 이건 이번이 처음도 아닙니다. 2026년 7월에 태국 재무부를 겨냥한 침해에서도 공격자는 Hermes를 승인 확인 없이 명령을 실행하는 소위 ‘YOLO 모드’로 돌렸습니다. 편하려고 켜둔 설정이 그대로 공격 인프라가 되는 셈입니다.
둘째, 프롬프트 인젝션 방어는 아직 ‘완결’이 아닙니다. 에이전트가 웹을 읽고 외부 문서를 가져오는 순간, 그 안에 심어진 지시가 내 에이전트를 공격자 편으로 만들 수 있습니다. 여러 보안 연구자들이 입을 모아 “주입 자체를 100% 탐지하는 건 사실상 불가능에 가깝다”고 말하는 이유입니다.
셋째, 자동화가 잘 돌아간다는 건 비용도 낮고 흔적도 적다는 뜻입니다. 위에서 봤듯이 대상 한 곳당 25달러면 충분했습니다. 제 블로그처럼 크론잡과 파이프라인을 돌리는 환경에서는, 한 번 뚫린 계정이 어떤 도구까지 손에 넣는지 다시 생각해봐야 합니다.
실제로 써보니 — 그래도 Hermes를 계속 쓰는 이유와, 제가 바꾼 것
Hermes Agent가 나쁜 도구라서 이런 일이 벌어진 게 아닙니다. 오히려 반대로, 사람이 하던 여러 단계 작업을 승인 절차 없이도 끝까지 밀어붙일 만큼 잘 만들어졌기 때문에 공격자 눈에도 매력적인 겁니다. 저는 계속 씁니다. 다만 설정 몇 가지는 이번 사건 보고 바로 손봤습니다.
- 승인 게이트는 기본값으로 유지합니다. 자동화 파이프라인이라도 되돌릴 수 없는 명령(삭제·설정 변경·외부 전송)은 사람이 한 번 보게 남겨뒀습니다. 귀찮아도 이건 안 끕니다.
- 메신저 접근을 허용 목록으로 좁혔습니다. 게이트웨이를 텔레그램·디스코드에 붙여 쓰는 분들이라면 DM 페어링과 사용자 허용 목록을 꼭 켜두는 게 좋습니다.
- 권한 최소화 + 샌드박스. 에이전트가 도는 환경에 관리자 권한이나 결제 수단 자격증명을 그대로 얹지 않았습니다. Hermes는 샌드박스 실행과 사용자 인가 레이어를 기본 제공하니, 문서의 보안 가이드를 한 번 정독할 가치가 있습니다.
- 로그를 본다. 에이전트 스스로 남기는 실행 로그가 이번 사건에서도 핵심 단서였습니다. 정기적으로 훑어보는 습관이 결국 제일 싸게 먹힙니다.
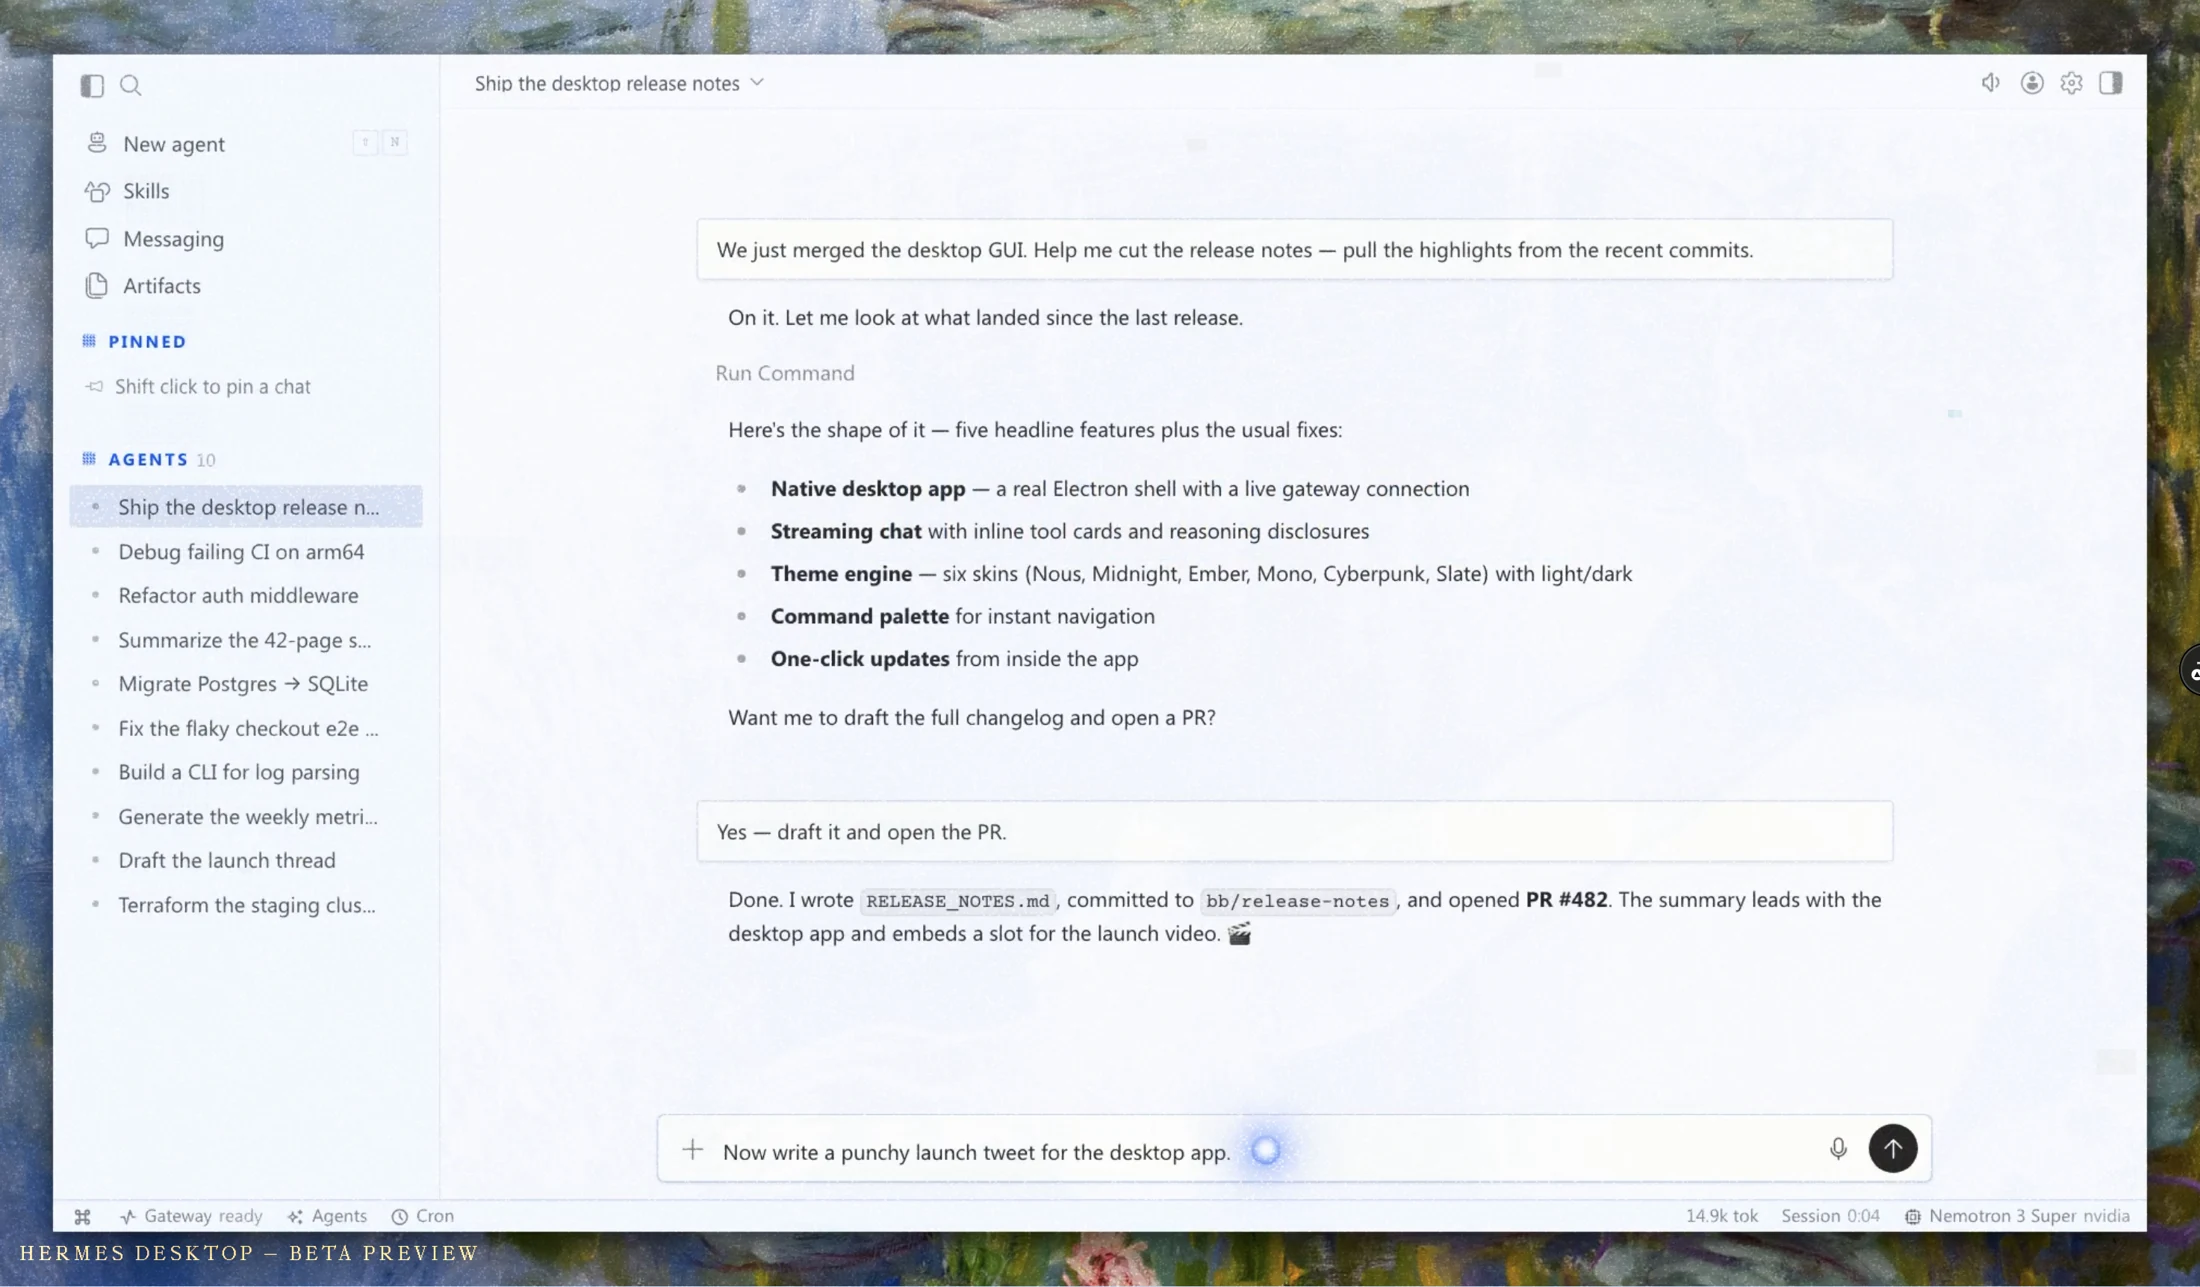 Hermes Agent 데스크톱 화면 — 출처: Nous Research 공식 사이트 배포 이미지
단점, 그리고 현실적인 조언
아쉬운 점도 분명합니다. 승인 절차를 강하게 걸어두면 자동화의 ‘맛’이 확 줄어듭니다. 완전 무인으로 돌리고 싶은 욕심과 보안은 원래 서로 당기는 구조라, 어느 한쪽을 100% 가져가기는 어렵습니다. 또 오픈소스 특성상 이런 사건이 한 번 나면 프로젝트 네임 밸류에도 타격이 갑니다. 실제로 태국 재무부 건 이후에도 “에이전트를 어디까지 믿고 맡길 것인가”라는 논쟁이 계속 이어지고 있습니다.
그래서 정리하면 이렇습니다.
- 개인 사용자·1인 자동화: YOLO 모드(승인 우회)는 끄고, 접근 허용 목록만 켜도 위험이 크게 줄어듭니다.
- 업무에 쓰는 분들: 에이전트가 만질 수 있는 자격증명·결제 정보를 따로 분리하고, 실행 로그를 주기적으로 점검하세요.
- 여러 에이전트를 조합해 쓰는 분들: 여러 오픈소스 하네스를 묶는 구성 자체가 이번 캠페인의 핵심이었습니다. 내가 안 써도, 남이 내 계정으로 그렇게 쓸 수 있다는 전제로 권한을 설계해야 합니다.
AI 에이전트를 실사용하는 입장에서 이런 소식은 반갑지 않습니다. 그래도 아는 것과 모르는 것의 차이가 큽니다. 저처럼 Hermes Agent를 업무 자동화에 얹어 쓰시는 분들이라면, 오늘 한 번쯤 설정 화면 열어서 승인 옵션과 접근 권한부터 확인해보시길 권합니다. 크게 바꿀 건 없어도, 그 다섯 분이 나중에 몇 시간을 아껴줄 수 있습니다.
출처
- The Register, “Crook used three open source agents to break into a Fortune 500 hospitality company, a major US airline and 25+ other orgs” (2026-09-25)
- BleepingComputer, “Malicious AI agents steal 600K credit cards, infect 100+ sites with skimmers” (2026-09-24)
- HackRead / TechRadar / CISO Platform 보안 브리핑 (2026-09-23~25), 위협 인텔리전스 업체 Gambit 분석
이미지 출처: Nous Research Hermes Agent 공식 홈페이지(hermes-agent.nousresearch.com) 랜딩 이미지